Técnica de centralitas
Bosch MD1 / MG1 bloqueadas: cómo funciona realmente el unlock
Glitch de tensión, pulso electromagnético, modo Boot: lo que ocurre realmente al desbloquear una centralita Bosch MD1 o MG1, los riesgos y el método seguro para su taller.
Desde 2021, cada vez más talleres chocan contra el mismo muro: llega un Golf reciente, un Serie 3 o un Clase C para reprogramar, la herramienta lee la identificación de la centralita… y se niega a leerla. El culpable tiene nombre: Bosch MD1 / MG1 bloqueada. La buena noticia es que estas centralitas se pueden desbloquear. Le explicamos lo que ocurre realmente durante un unlock, por qué se habla de «glitch» y de pulso electromagnético, y cómo hacerlo sin destrozar una centralita que a menudo cuesta más de 1.000 €.
MD1 y MG1: la plataforma de buena parte del parque actual
MD1 (diésel) y MG1 (gasolina) forman la familia MDG1 de Bosch. Equipa a una gran parte del parque reciente: grupo Volkswagen, BMW, Mercedes-Benz, Stellantis, Ford, Renault, Hyundai-Kia y muchos más. En su interior, un microcontrolador multinúcleo Infineon AURIX (familias TC2xx y después TC3xx).
Estas centralitas se diseñaron para resistir modificaciones: software firmado, arranque seguro y accesos de depuración protegidos.
¿Qué significa «bloqueada» en la práctica?
En las primeras versiones de software, la lectura por OBD o en banco seguía siendo posible gracias a vulnerabilidades encontradas por los fabricantes de herramientas. Bosch cerró esas puertas con cada actualización, primero con la protección anti-tuning (TPROT) y después cerrando el acceso de programación en el software reciente. Resultado:
- la lectura por OBD se rechaza;
- la lectura en banco no devuelve nada, o solo una parte de la memoria;
- el microcontrolador no abre su acceso de programación sin autenticación.
La centralita no está averiada: hace exactamente aquello para lo que se diseñó. Para leerla, primero hay que desbloquearla.
Las tres grandes familias de unlock
1. Vulnerabilidades de software
Es el método histórico: aprovechar un fallo del software de la centralita para obtener acceso de lectura. Rápido y sin abrir la caja, pero solo funciona con ciertas versiones de software, y cualquier actualización de Bosch puede anularlo.
2. Glitch de tensión
Al principio del arranque, mientras el procesador comprueba si puede abrir el acceso, una perturbación extremadamente breve y perfectamente sincronizada de su alimentación puede hacer que «se salte» ese control. Es una técnica procedente de la investigación en seguridad de chips (una forma de inyección de fallos), hoy industrializada por los fabricantes de herramientas de reprogramación.
3. Pulso electromagnético
La misma idea con otro medio: en lugar de actuar sobre la alimentación, el fallo se provoca en el momento crítico con un pulso electromagnético muy corto y muy localizado sobre el chip, sin contacto con su circuito de alimentación. Más preciso, pero todavía más exigente.
Estos métodos requieren una sincronización a escala de nanosegundos, ajustes propios de cada referencia de centralita y procedimientos validados en cientos de unidades. Un error puede dañar el microcontrolador de forma definitiva. Ese es todo el valor de una herramienta profesional: el procedimiento ya está desarrollado, centralita por centralita.
Lo que hace el KESS3 con su módulo de unlock
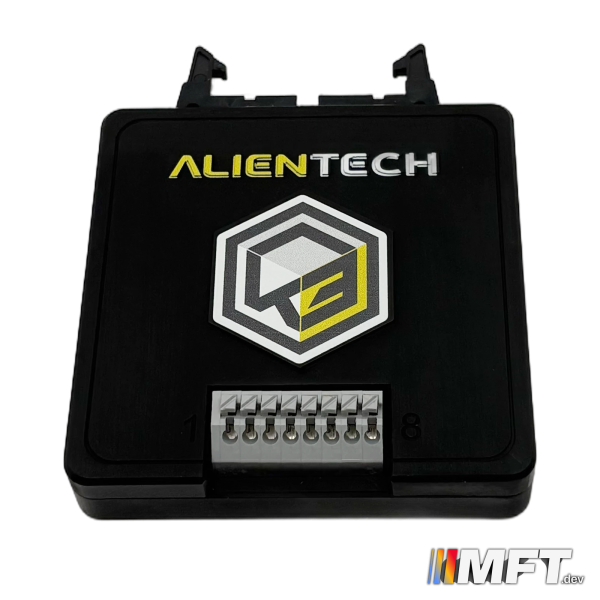
Alientech ha industrializado la operación con el módulo de unlock KESS3 para Bosch MD1 / MG1. Junto con el KESS3, desbloquea la centralita en modo Boot, paso a paso:
- el software identifica la referencia exacta de la centralita y muestra el esquema de conexión;
- el módulo ejecuta el procedimiento de unlock previsto para esa referencia;
- una vez desbloqueada, la centralita se lee y se escribe en banco como cualquier otra.
Dicho de otro modo: un coche que antes tenía que rechazar se convierte en un cliente más.
Antes de empezar: la lista de comprobación del taller
- Compruebe la compatibilidad de la referencia y de la versión de software en la lista de Alientech: crece con cada actualización.
- Alimentación estable en el banco, con una fuente de laboratorio o un mantenedor de batería de calidad.
- Copia de seguridad completa (flash, EEPROM, identificación) antes de cualquier escritura, archivada a nombre del cliente.
- Esquema de conexión respetado al pie de la letra, en un puesto protegido contra la electricidad estática.
- Tiempo de desmontaje de la centralita incluido en el presupuesto: es un trabajo en banco, no por OBD.
¿Y quién escribe el archivo?
Una vez hecha la lectura, queda lo más importante: la calibración. Con el Files Service de MFT Dev, sube la lectura desde su cuenta de taller y un ingeniero le devuelve un archivo a medida, con las sumas de verificación corregidas y listo para escribir. Sigue cada paso en directo, incluso por Telegram.
¿Una MD1 / MG1 bloqueada en el elevador? Envíenos la lectura, nosotros nos ocupamos del archivo.
¿Y la normativa?
Leer y modificar el software de una centralita no es ilegal en sí. Pero en un vehículo que circula por carretera, la modificación debe respetar la normativa del país: homologación, normas de emisiones y comunicación a la aseguradora. Tanto el profesional como el propietario deben tenerlo en cuenta.
Preguntas frecuentes
¿Están bloqueadas todas las MD1 / MG1?
No. Las versiones de software más antiguas todavía se leen por OBD o en banco. El bloqueo afecta sobre todo al software reciente, especialmente desde 2021. La identificación de la centralita con la herramienta se lo dice en segundos.
¿Puede el unlock dañar la centralita?
Con una herramienta profesional y un procedimiento validado para la referencia, el riesgo es muy bajo. Los daños vienen sobre todo de montajes caseros, de una alimentación inestable o de un esquema de conexión mal respetado.
¿Hay que repetir el unlock en cada intervención?
No. El unlock se hace una vez; después la centralita se lee y se escribe en banco con el KESS3, como una centralita no bloqueada.
¿Funciona el módulo de unlock con mi KESS3?
El módulo se utiliza con el KESS3. Las condiciones dependen de su versión y de los protocolos activados: un ingeniero de MFT Dev se lo confirma antes del pedido.